Osoba dzwoniąca do serwisu zna nazwisko pracownika, jego stanowisko i nazwę używanej aplikacji. Wyjaśnia, że wymieniła telefon, nie może zatwierdzić logowania i za chwilę rozpoczyna ważne spotkanie. Prosi o usunięcie dotychczasowej metody uwierzytelniania. Taki opis pasuje zarówno do rzeczywistej awarii, jak i próby przejęcia konta.
Pomoc IT dla firm powinna w tej sytuacji rozdzielić dwa zadania: ustalenie przyczyny braku dostępu oraz potwierdzenie, kto faktycznie zgłasza problem. MFA, czyli uwierzytelnianie wieloskładnikowe, chroni konto tylko wtedy, gdy jego procedura odzyskiwania nie pozwala ominąć zabezpieczenia przez przekonujący telefon.
Znajomość danych pracownika nie potwierdza tożsamości
Nazwisko przełożonego, adres służbowy i informacja o delegacji mogą pochodzić ze strony firmy, mediów społecznościowych albo przejętej korespondencji. Numer widoczny na ekranie telefonu również nie jest wystarczającym dowodem. Można go podrobić, a serwisant nie powinien podejmować decyzji wyłącznie na podstawie rozpoznanego głosu.
Najważniejsze pytanie brzmi: czy zgłaszający potrafi potwierdzić tożsamość kanałem niezależnym od tego, którego bezpieczeństwo właśnie podlega ocenie? Wiadomość wysłana z potencjalnie przejętej skrzynki nie rozstrzyga sprawy. Podobnie zgoda kierownika potwierdza potrzebę biznesową, ale sama nie dowodzi, że rozmówcą jest właściwy pracownik.
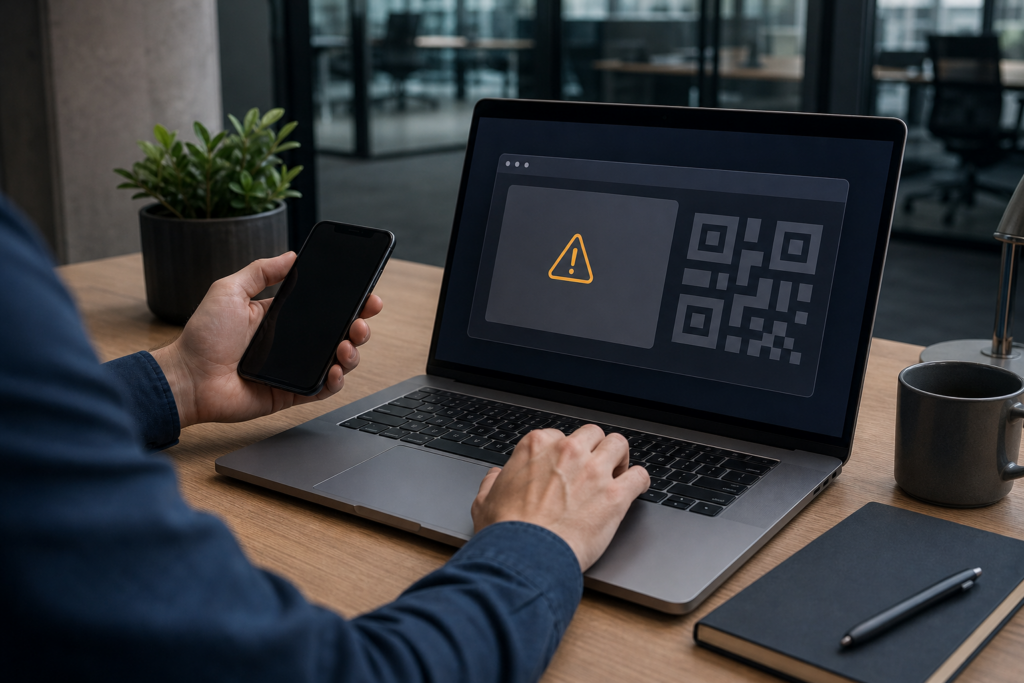
Reset metody logowania może być kolejnym etapem ataku, którego początek opisuje materiał o wyłudzaniu dostępu przez kody QR i fałszywe instrukcje naprawy. Dlatego zgłoszenie dotyczące MFA wymaga sprawdzenia, czy problem nie pojawił się po podejrzanej wiadomości lub nieoczekiwanym żądaniu logowania.
Pomoc IT dla firm zaczyna się od przygotowania odzyskiwania
Najtrudniejsze przypadki występują wtedy, gdy firma dopiero podczas blokady konta ustala, jak potwierdzać tożsamość. Bezpieczna ścieżka powinna istnieć wcześniej, a dane kontaktowe muszą pochodzić z zatwierdzonej ewidencji. Nie należy aktualizować numeru odzyskiwania na podstawie tej samej rozmowy, w której zgłaszający żąda resetu.
- Określić dozwolone metody weryfikacji zdalnej i osobistej oraz sytuacje, w których każda z nich wystarcza.
- Przypisać odpowiedzialność za aktualność danych kontaktowych i zatwierdzanie zmian.
- Zapewnić dodatkową metodę uwierzytelniania, jeżeli system ją obsługuje i pozwala bezpiecznie przechowywać ją oddzielnie.
- Ustalić odrębną ścieżkę dla kont administracyjnych oraz osób zatwierdzających płatności.
- Wyznaczyć osoby uprawnione do akceptowania wyjątków i ich zastępców.
Firma informatyczna we Wrocławiu może realizować czynności techniczne, ale organizacja musi wskazać, kto zatwierdza zasady i ponosi odpowiedzialność za decyzje biznesowe. Takie rozdzielenie obowiązków jest częścią szerszego modelu opieki i wsparcia informatycznego, a nie ustaleniem podejmowanym doraźnie przez serwisanta.
Od zgłoszenia do ponownej rejestracji metody
Najpierw należy ustalić, co przestało działać. Brak powiadomienia na telefonie, utrata urządzenia i odrzucenie logowania przez politykę dostępu mają różne przyczyny. Usunięcie MFA nie naprawi niespełnionych wymagań urządzenia, a może niepotrzebnie osłabić konto. Wsparcie informatyczne powinno zapisać komunikat błędu, użyte urządzenie i godzinę zdarzenia.
- Zarejestrować zgłoszenie i ustalić konto, którego dotyczy problem.
- Potwierdzić tożsamość zatwierdzoną metodą, niezależną od deklaracji rozmówcy.
- Sprawdzić dostępne dzienniki pod kątem nietypowych logowań i zmian metod uwierzytelniania.
- Uzyskać wymaganą zgodę, jeśli zakres zmiany lub rola konta tego wymaga.
- Usunąć utraconą metodę i przeprowadzić kontrolowaną rejestrację nowej.
- Potwierdzić działanie dostępu oraz zamknąć ewentualną ścieżkę tymczasową.
Jeżeli platforma oferuje tymczasowy mechanizm odzyskiwania, powinien być krótkotrwały i możliwie jednorazowy. Nie wolno przesyłać go na nowy prywatny adres podany przez rozmówcę. Zakres obsługi użytkowników i problemów z dostępem powinien obejmować również kontrolę zakończenia takiego wyjątku, nie tylko wysłanie instrukcji.
Presja czasu wymaga eskalacji, nie pominięcia kontroli
Prośba „wyłączyć zabezpieczenie tylko na dziesięć minut” stawia technika przed konfliktem między ciągłością pracy a ochroną konta. Szczególnie niebezpieczne jest powoływanie się na zgodę zarządu bez możliwości jej niezależnego potwierdzenia. Pilność zwiększa potrzebę sprawnego podjęcia decyzji, lecz nie stanowi dowodu tożsamości.
Pomoc IT dla firm musi przewidywać przypadek, w którym zdalna weryfikacja jest niemożliwa. Rozwiązaniem może być osobiste potwierdzenie w biurze według ustalonej procedury lub uruchomienie zatwierdzonej ścieżki awaryjnej. Do tego czasu zadanie biznesowe można przekazać uprawnionemu zastępcy na jego własnym koncie, bez udostępniania cudzych danych logowania.
Zasady eskalowania zgłoszeń do właściwych osób decyzyjnych powinny wskazywać również, co zrobić przy braku odpowiedzi. Milczenie przełożonego nie może oznaczać automatycznej zgody na osłabienie zabezpieczeń.
Checklista do procedury serwisowej M3 Group
Praktyczny punkt kontrolny dla technika polega na oddzielnym zapisaniu trzech informacji: kto zgłasza problem, jak potwierdzono jego tożsamość i kto zatwierdził zmianę. Jedna notatka „kierownik potwierdził” nie wyjaśnia wszystkich tych kwestii. Przed wykonaniem resetu warto sprawdzić:
- Czy dane do kontaktu zwrotnego istniały w ewidencji przed zgłoszeniem?
- Czy metoda weryfikacji nie zależy od potencjalnie przejętej skrzynki?
- Czy zgłaszający nie prosi jednocześnie o zmianę hasła, numeru telefonu i adresu odzyskiwania?
- Czy utracone urządzenie mogło zawierać aktywne sesje firmowych aplikacji?
- Czy zapisano zakres zmiany, wykonawcę i wynik próby logowania?
W zgłoszeniu nie należy przechowywać haseł, kodów jednorazowych ani zbędnych kopii dokumentów tożsamości. Opieka informatyczna we Wrocławiu powinna pozostawiać dowód wykonania kontroli, ale nie tworzyć przy okazji nowego zbioru wrażliwych danych.
Przywrócone logowanie nie zawsze zamyka incydent
Po utracie telefonu albo podejrzeniu przejęcia konta samo dodanie nowej metody MFA może nie wystarczyć. Trzeba ocenić potrzebę unieważnienia sesji, usunięcia obcych metod odzyskiwania oraz sprawdzenia zmian na koncie. Zmiana hasła nie zawsze kończy wszystkie aktywne sesje; zależy to od platformy i używanych aplikacji.
Bezpieczna pomoc IT dla firm kończy się potwierdzeniem, że dostęp odzyskała właściwa osoba, utracona metoda została usunięta, a wyjątki zamknięte. Dobrze przygotowana procedura pozwala przywrócić pracę bez zamieniania serwisu w drogę obejścia zabezpieczeń.