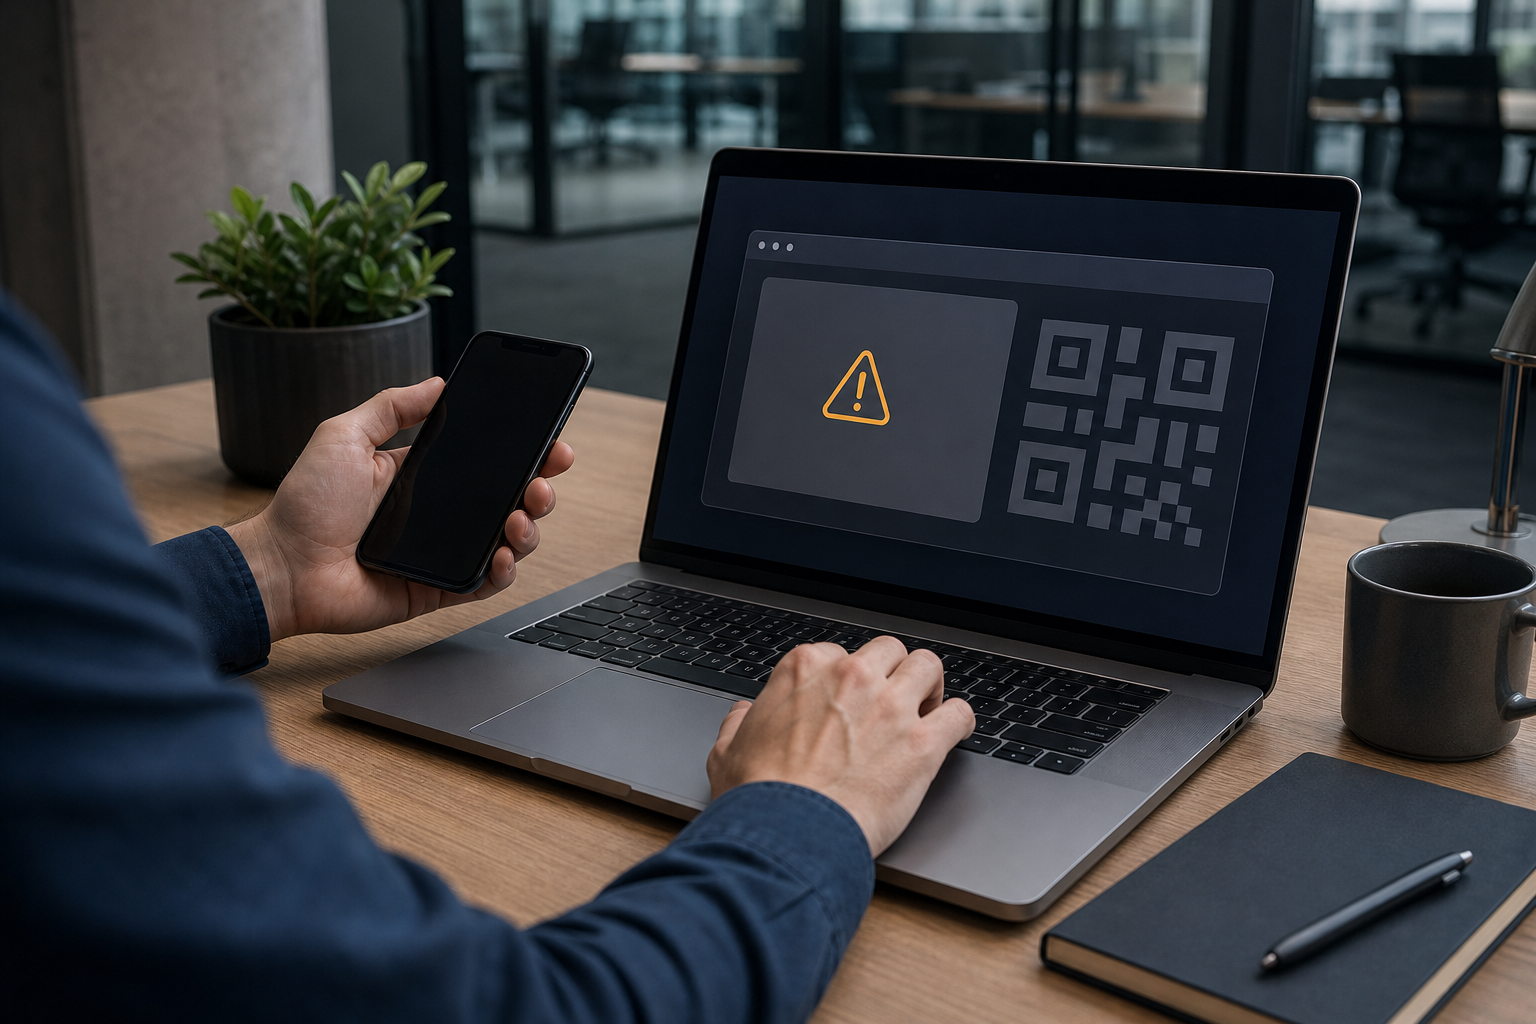
Wiadomość o wygaśnięciu dostępu do poczty zawiera kod QR. Strona z dokumentem pokazuje błąd i przycisk „Napraw”. W obu sytuacjach pracownik może uznać, że wykonuje zwykłą czynność potrzebną do dalszej pracy, choć faktycznie realizuje instrukcję napastnika.
Quishing i ClickFix to metody socjotechniczne, które nie muszą zaczynać się od zainfekowanego załącznika. Dlatego wsparcie informatyczne dla firm powinno obejmować także ochronę kont, kontrolę uruchamiania poleceń i prosty sposób zgłaszania podejrzanych komunikatów. Sam brak alarmu antywirusa nie potwierdza bezpieczeństwa.
Quishing: kod QR przenosi atak z komputera na telefon
Quishing to phishing wykorzystujący kody QR. Kod umieszczony w e-mailu, załączniku lub na wydruku kieruje do strony kontrolowanej przez przestępcę. Pretekstem bywa ponowne logowanie, odebranie dokumentu albo potwierdzenie dostępu. Samo zeskanowanie kodu zwykle nie oznacza jeszcze przejęcia konta; decydują kolejne działania.
Problem organizacyjny pojawia się, gdy wiadomość odczytywana na chronionym komputerze prowadzi na prywatny telefon. Firmowa ochrona przeglądarki i filtrowanie ruchu mogą wtedy nie obejmować dalszej części ataku. Na małym ekranie trudniej też zauważyć podmienioną domenę. Skutkiem może być przejęcie skrzynki, dokumentów lub korespondencji z klientami.
- Żądanie zeskanowania kodu, aby zachować dostęp do konta, wymaga niezależnego potwierdzenia.
- Adres docelowy należy sprawdzić przed otwarciem; kłódka i szyfrowanie nie potwierdzają uczciwości strony.
- Do firmowej usługi bezpieczniej wejść przez znaną zakładkę lub zatwierdzoną aplikację niż przez kod z wiadomości.
- Nie należy zatwierdzać nieoczekiwanego logowania, parowania urządzenia ani nadawania aplikacji dostępu.
ClickFix: rzekoma naprawa wymaga działania poza przeglądarką
ClickFix wykorzystuje fałszywy komunikat o błędzie, brakującym składniku albo konieczności potwierdzenia, że użytkownik jest człowiekiem. Przycisk na stronie może skopiować przygotowane polecenie do schowka. Następnie instrukcja nakłania do wklejenia go w systemowym oknie uruchamiania lub terminalu i zatwierdzenia.
Granica bezpieczeństwa zostaje przekroczona, gdy treść ze strony internetowej zaczyna sterować systemem operacyjnym. Uruchomione polecenie może pobrać szkodliwe oprogramowanie albo wykraść dane dostępne dla użytkownika. Brak uprawnień administratora ogranicza część szkód, lecz nie chroni automatycznie zapisanych sesji, plików i kont.
Najważniejszy objaw to nie wygląd okna, lecz żądana czynność. Weryfikacja na stronie nie powinna wymagać uruchamiania polecenia systemowego. Rzeczywista naprawa prowadzona przez IT powinna wynikać ze zgłoszenia i kontaktu przez znany kanał, a nie z instrukcji wyświetlonej na przypadkowej witrynie.
Dlaczego tradycyjny antywirus może nie zareagować
Nie chodzi o to, że każda z tych metod zawsze omija ochronę. Nowoczesne zabezpieczenia mogą rozpoznać stronę phishingową, podejrzane polecenie lub późniejsze zachowanie programu. Jednak ochrona oparta głównie na sygnaturach znanych plików ma ograniczoną widoczność: quishing może wyłudzać dane bez infekcji, a ClickFix wykorzystuje legalne narzędzia systemowe.
Firma informatyczna we Wrocławiu powinna więc sprawdzić zakres aktywnych funkcji, a nie tylko obecność licencji. Ważne jest, czy działa analiza zachowania, kto odbiera alarmy i czy można odizolować urządzenie. Podobnie VPN zabezpieczający połączenie z firmą nie potwierdza wiarygodności witryny i nie powstrzyma użytkownika przed oddaniem hasła.
Wsparcie informatyczne dla firm: zabezpieczenia dopasowane do ataku
Ochronę należy rozdzielić na przejęcie tożsamości i uruchomienie niepożądanego kodu. Opieka informatyczna we Wrocławiu powinna uwzględniać oba scenariusze, także na laptopach poza biurem i telefonach dopuszczonych do firmowych danych.
- Logowanie odporne na phishing: klucze bezpieczeństwa lub passkeys powiązane z właściwą domeną, tam gdzie usługa je obsługuje. Kod jednorazowy wpisany na fałszywej stronie może zostać przechwycony.
- Kontrola dostępu: wymaganie zarządzanego urządzenia dla ważnych usług oraz ograniczenie zgód na dostęp aplikacji zewnętrznych.
- Ochrona poczty i stron: analiza kodów QR w wiadomościach i załącznikach oraz filtrowanie adresów. Nie każdy filtr obsługuje wszystkie formaty.
- Kontrola aplikacji i skryptów: ograniczenie niepotrzebnych interpreterów i uruchamiania niezatwierdzonego kodu, poprzedzone pilotażem na reprezentatywnych stanowiskach.
- EDR: wykrywanie podejrzanych zachowań na urządzeniu i możliwość reakcji, z przypisanym odbiorcą alertów.
Filtrowanie powinno działać również poza siecią biurową. Zależności i ograniczenia takiej ochrony opisuje materiał o blokowaniu niebezpiecznych stron internetowych. Nowa domena może jeszcze nie mieć złej reputacji, dlatego filtr nie zastępuje kontroli logowania ani uruchamiania programów.
Po zeskanowaniu kodu lub uruchomieniu polecenia
Reakcja zależy od etapu zdarzenia. Otwarcie strony, podanie hasła i wykonanie polecenia to różne sytuacje. Pomoc informatyczna we Wrocławiu powinna być dostępna przez wcześniej zapisany numer lub system zgłoszeń, nie przez kontakt wskazany w podejrzanym oknie.
- Tylko otwarto stronę: przerwać interakcję, zgłosić wiadomość i wskazać użyte urządzenie; nie wracać na stronę w celu samodzielnego testowania.
- Podano dane lub zatwierdzono dostęp: IT powinno sprawdzić logowania, unieważnić sesje, zmienić ujawnione hasło z zaufanego urządzenia oraz zweryfikować zgody aplikacji i reguły skrzynki.
- Uruchomiono polecenie: odłączyć urządzenie od sieci, nie używać go do zmiany haseł i pilnie przekazać sprawę IT. Bez uzgodnienia nie restartować ani nie czyścić komputera.
W zakresie obsługi zgłoszeń i pomocy użytkownikom wsparcie informatyczne dla firm powinno odróżniać incydent bezpieczeństwa od zwykłego błędu aplikacji. Pracownik nie musi udowodnić infekcji, aby zgłoszenie otrzymało pilny priorytet.
Checklista technika: pięć pytań do zgłoszenia
Praktyczna checklista serwisowa pozwala ustalić zakres reakcji bez proszenia pracownika o ponowne wykonanie podejrzanej czynności. Nie wymaga przekazywania hasła ani wklejania zawartości schowka do komunikatora.
- Skąd pochodził kod lub komunikat i kiedy został otwarty?
- Na jakim komputerze lub telefonie wykonano kolejne działania?
- Czy wpisano hasło, kod logowania lub zatwierdzono dostęp?
- Czy polecenie jedynie skopiowano, czy także uruchomiono?
- Jakie firmowe zasoby były dostępne na urządzeniu lub koncie?
Wyniki analizy i podjęte działania należy zapisać. Znaczenie takiego materiału wyjaśnia artykuł o dowodach sprawdzania zabezpieczeń i reakcji na incydent. Wsparcie informatyczne dla firm warto następnie zweryfikować bezpiecznym ćwiczeniem: czy zgłoszenie trafia do właściwej osoby i czy kontrolowane zdarzenie uruchamia oczekiwaną reakcję.
Quishing wykorzystuje zaufanie do kodu QR, a ClickFix — potrzebę szybkiego usunięcia przeszkody w pracy. Skuteczne wsparcie informatyczne dla firm łączy ochronę tożsamości, ograniczenia wykonywania kodu i sprawną obsługę zgłoszeń. Antywirus pozostaje potrzebny, ale nie powinien być jedyną warstwą ochrony.