Dokument jest gotowy, termin wysyłki się zbliża, a program na pulpicie zdalnym nie widzi certyfikatu. Ten sam token podłączony do laptopa pozwala podpisywać pliki lokalnie. Restart aplikacji nie pomaga, ponieważ urządzenie i program działają w dwóch różnych środowiskach.
W takim zgłoszeniu pomoc IT dla firm powinna najpierw ustalić, gdzie rzeczywiście wykonywana jest operacja podpisu. Dopiero później można sprawdzać przekierowanie czytnika, oprogramowanie obsługujące token i zgodność rozwiązania z pracą na serwerze. Poniższy proces dotyczy podpisu wykorzystującego fizyczny token lub kartę, nie podpisywania zatwierdzanego wyłącznie w usłudze chmurowej.
Dwa środowiska, jeden dokument: gdzie powstaje podpis?
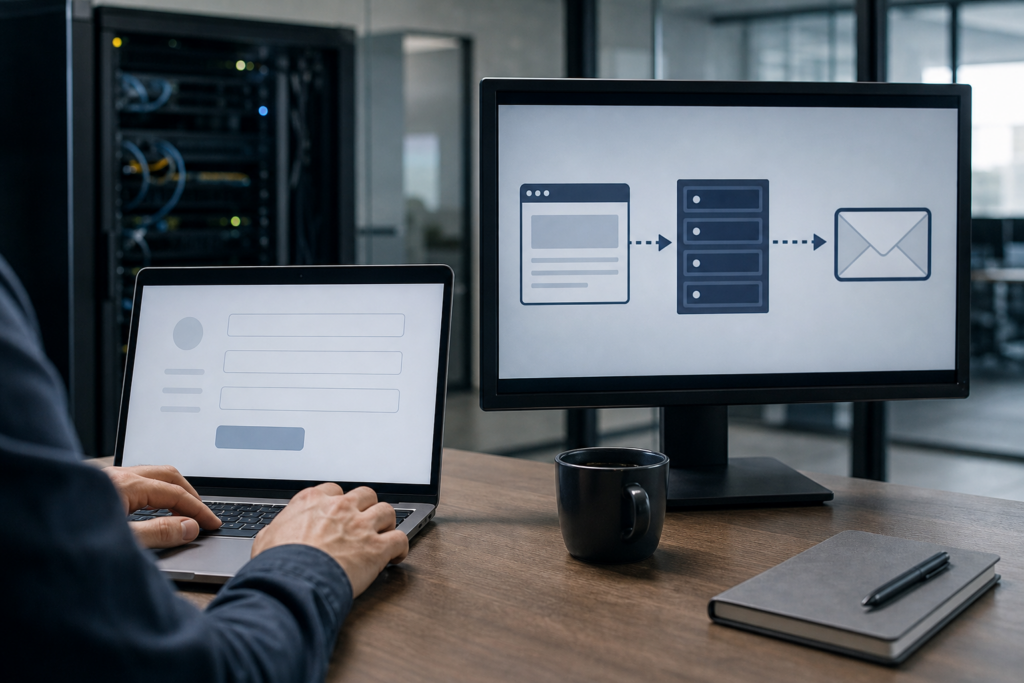
Pulpit zdalny pokazuje ekran innego komputera. Program księgowy lub aplikacja do podpisywania mogą działać na serwerze, podczas gdy token pozostaje fizycznie podłączony do laptopa pracownika. Samo wyświetlenie dokumentu nie oznacza, że serwer otrzymał dostęp do urządzenia.
Podobna niejasność pojawia się w przeglądarce. Portal może być otwarty lokalnie albo wewnątrz sesji zdalnej. Jeżeli korzysta z dodatkowego komponentu do podpisywania, komponent ten musi działać we właściwym środowisku. Instalowanie go na laptopie nie naprawi automatycznie aplikacji uruchomionej na serwerze.
Zakres obsługi problemów użytkowników z aplikacjami i urządzeniami powinien obejmować rozpoznanie tej ścieżki. Potrzebne są informacje o miejscu uruchomienia programu, położeniu dokumentu i sposobie połączenia z serwerem, a nie wyłącznie komunikat „podpis nie działa”.
Najpierw próba lokalna, potem sprawdzanie przekierowania
Kontrolna próba lokalna pozwala oddzielić problem tokena od problemu sesji. Należy sprawdzić, czy komputer rozpoznaje urządzenie, oprogramowanie dostawcy odczytuje właściwy certyfikat, a użytkownik może podpisać neutralny plik. Sam certyfikat widoczny na liście nie potwierdza jeszcze możliwości wykonania operacji z użyciem klucza prywatnego.
- Jeżeli urządzenie nie jest rozpoznawane lokalnie, sprawdzenia wymagają połączenie, czytnik i jego oprogramowanie.
- Jeżeli token działa, ale podpisanie pliku się nie udaje, trzeba odczytać dokładny błąd i sprawdzić ważność certyfikatu oraz stan urządzenia.
- Jeżeli podpis lokalny działa, a zdalny nie, dalsza diagnostyka powinna objąć przekierowanie i środowisko serwera.
- Jeżeli błąd dotyczy tylko jednej aplikacji, potrzebna jest kontrola jej ustawień i obsługi danego mechanizmu podpisu.
Po zmianie laptopa warto porównać konfigurację obu stanowisk. Znaczenie mają również sterowniki, klient połączenia zdalnego i uprawnienia użytkownika. Podobną potrzebę sprawdzenia rzeczywistych zadań opisuje materiał o przygotowaniu stanowiska zastępczego na czas naprawy laptopa. Dostęp do programu nie oznacza jeszcze gotowości do podpisywania.
Przekierowanie karty nie jest tym samym co udostępnienie USB
W połączeniach wykorzystujących RDP, czyli protokół pulpitu zdalnego, może być dostępne przekierowanie kart inteligentnych. Nie oznacza ono przekazania serwerowi dowolnego urządzenia USB. Token musi współpracować z obsługiwanym mechanizmem, a aplikacja na serwerze musi potrafić z niego skorzystać.
Administrator powinien sprawdzić ustawienia klienta połączenia, zasady obowiązujące na serwerze oraz wymagania dostawcy podpisu. Zależnie od rozwiązania potrzebne mogą być odpowiednie komponenty po obu stronach. Trzeba również potwierdzić obsługę środowiska wielosesyjnego i warunki licencyjne. Brak zgodności nie zawsze da się usunąć zmianą jednego ustawienia.
Pomoc IT dla firm nie powinna włączać szerokiego przekierowania wszystkich urządzeń jako domyślnego obejścia. Może to udostępnić w sesji także niepotrzebne nośniki. Konfiguracja powinna obejmować wymagany mechanizm, zatwierdzony zakres dostępu i możliwość wycofania zmiany.
PIN pozostaje u podpisującego, nawet podczas diagnostyki
Presja terminu często prowadzi do propozycji przekazania tokena i PIN-u administratorowi. Nie jest to właściwy sposób naprawy. Wsparcie informatyczne powinno przygotować środowisko i obserwować wynik próby, natomiast uprawniony użytkownik sam zatwierdza operację. Wprowadzanie PIN-u wymaga zachowania poufności także podczas udostępniania ekranu.
Nie należy wielokrotnie zgadywać kodu. Urządzenie może mieć ograniczoną liczbę prób, a jego odblokowanie wymagać osobnej procedury. Dokładny limit i sposób postępowania trzeba ustalić w dokumentacji danego rozwiązania. Blokada tokena może zatrzymać podpisywanie również lokalnie, rozszerzając pierwotny problem.
Firma informatyczna we Wrocławiu powinna uzgodnić z osobą odpowiedzialną za proces dopuszczalny sposób wykonania próby. Nie należy eksportować klucza prywatnego ani obchodzić ochrony urządzenia. Alternatywny obieg dokumentu wymaga zatwierdzenia biznesowego i zachowania kontroli nad jego wersją.
Checklista serwisowa dla technika M3 Group: trzy rozstrzygające próby
Praktyczny porządek diagnostyki obejmuje trzy osobne wyniki: podpis lokalny, podpis w sesji zdalnej oraz podpis w docelowej aplikacji. Rozdzielenie tych prób zapobiega sytuacji, w której poprawna obsługa tokena zostaje błędnie uznana za naprawę całego procesu.
- Na neutralnym dokumencie potwierdzić działanie tokena lokalnie, bez zapisywania PIN-u w zgłoszeniu.
- W nowej sesji zdalnej sprawdzić widoczność właściwego certyfikatu i możliwość wykonania podpisu.
- W docelowym programie przetestować wymagany format podpisu oraz zapis wyniku w uzgodnionej lokalizacji.
- Zweryfikować podpis narzędziem przeznaczonym do tego celu i odróżnić wynik negatywny od braku możliwości weryfikacji.
- Zapisać konfigurację, komunikaty błędów i wynik prób bez dołączania poufnych dokumentów.
Jeżeli naprawa wymaga instalacji komponentu na wspólnym serwerze, trzeba uwzględnić innych użytkowników i możliwość konfliktu wersji. Zastosowanie mają wtedy zasady kontrolowanego wdrażania zmian w środowisku firmowym: uzgodniony termin, próba na ograniczonym zakresie i plan powrotu do poprzedniej konfiguracji.
Kiedy pomoc IT dla firm może zamknąć zgłoszenie?
Sprawa nie kończy się po pojawieniu certyfikatu na liście. Użytkownik powinien samodzielnie podpisać dokument, odnaleźć wynik i przejść wymagany etap wysyłki lub weryfikacji. Trzeba także sprawdzić zachowanie po rozłączeniu i ponownym zestawieniu sesji, aby doraźna poprawa nie znikała następnego dnia.
Opieka informatyczna we Wrocławiu powinna przypisywać odpowiedzialność za utrzymanie tej konfiguracji oraz kontakt z dostawcą aplikacji. Taki podział obowiązków wpisuje się w model stałej obsługi informatycznej przedsiębiorstwa, zamiast pozostawiać podpis elektroniczny poza dokumentacją.
Skuteczna pomoc IT dla firm rozdziela usterkę urządzenia, ograniczenia sesji i problem aplikacji. Wynikiem jest działający proces podpisywania, zachowana poufność PIN-u oraz znany sposób postępowania po zmianie stanowiska lub serwera.